İçindekiler
1. Ön Koşullar
2. Genel Bakış ve Ağ Mimarisi
3. VPC ve Subnet Yönetimi
4. Elastic IP Yönetimi
5. Port Açma / Kapama (ACL Kuralları)
6. Port Yönlendirme (Destination NAT)
7. VPC Firewall ve Distributed Firewall
8. Statik Rota ve DNS Ayarları
9. Ağ Topolojisi
10. NGAF — Web Console, SOC ve Politikalar
11. NGAF — NAT, UTM ve İzleme
12. En İyi Uygulamalar
1. Ön Koşullar
Ağ yönetimi işlemlerine başlamadan önce aşağıdaki koşulların karşılandığından emin olun:
- ECS platformuna erişim yetkisi olan bir Tenant veya Co-Administrator hesabı
- En az bir VPC ve Subnet yapılandırılmış olması
- Elastic IP (EIP) ataması yapılmış olması
- NGAF cihazının aktif ve çalışır durumda olması
- Yeterli kaynak kotası
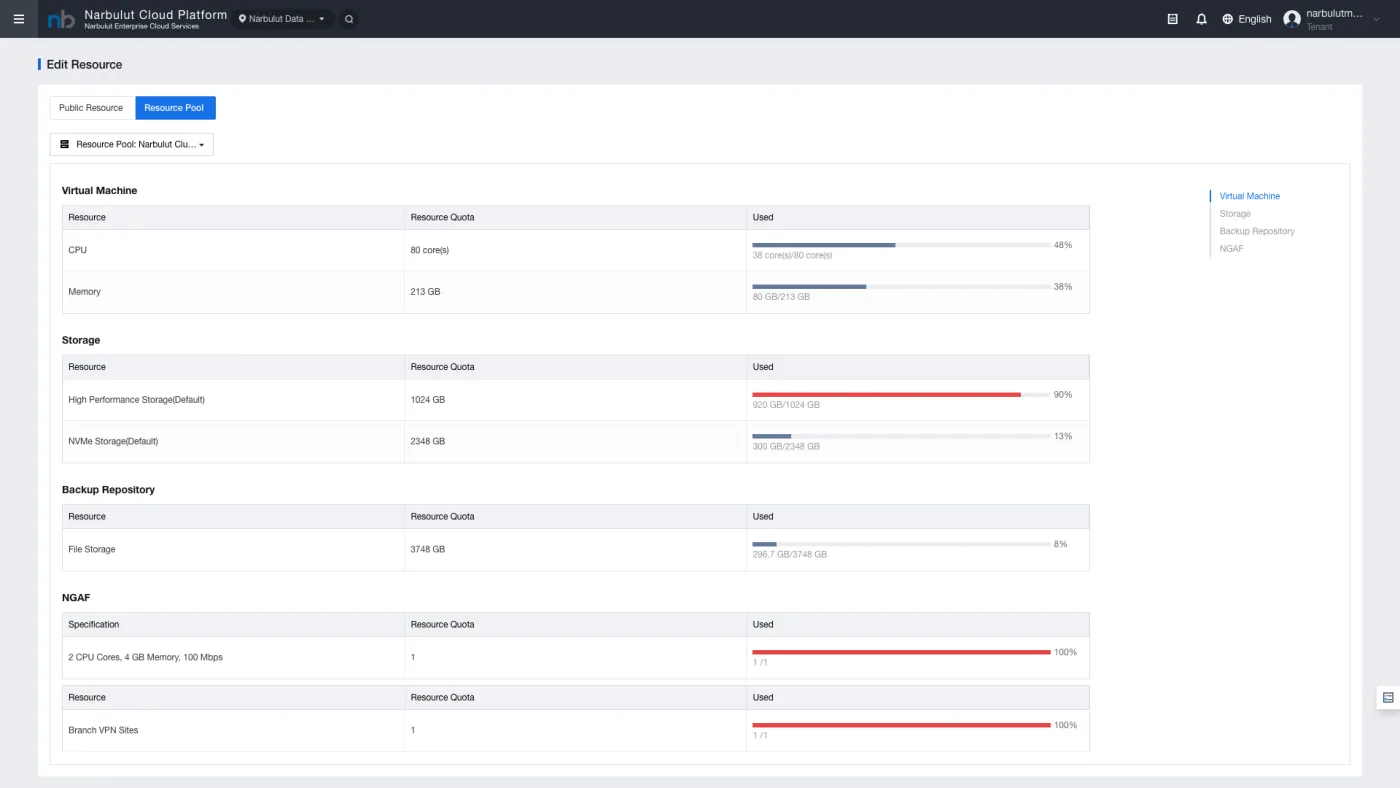
Şekil 1 — Kaynak Kotası (Resource Quota) sayfası
| Kaynak | Açıklama | Kontrol |
|---|---|---|
| EIP (IPv4) | Dış erişim için Elastic IP | Public Resource |
| Bandwidth | Bant genişliği limiti | Public Resource |
| CPU / Memory | VM ve NGAF için | Resource Pool |
| NGAF | Firewall cihaz kotası | Resource Pool |
| SSL VPN Users | VPN kullanıcı limiti | Resource Pool |
İpucu: Kaynak kotası yetersizse System > Resource Quota sayfasından mevcut durumu kontrol edin ve gerekirse destek ekibinden artırım talep edin.
2. Genel Bakış ve Ağ Mimarisi
ECS platformundaki ağ altyapısı, birbirine entegre çalışan birden fazla bileşenden oluşur. Bu kılavuz, tüm ağ bileşenlerinin yapılandırılmasını ve yönetimini kapsar.
Şekil 2 — Ağ Mimarisi Genel Bakış
| Bileşen | Açıklama | Erişim |
|---|---|---|
| VPC | İzole sanal ağ ortamı | Network Deployment > VPC |
| Subnet | VPC içindeki alt ağlar | VPC > Subnet |
| Elastic IP | Dış ağa açılan statik IP | IP and Bandwidth |
| ACL | Port açma/kapama kuralları | VPC > ACL |
| Destination NAT | Port yönlendirme | VPC > Destination NAT |
| VPC Firewall | VPC seviyesinde güvenlik duvarı | Security > VPC Firewall |
| Distributed Firewall | VM arası trafik kontrolü | Security > Distributed Firewall |
| NGAF | Gelişmiş güvenlik duvarı (UTM) | Security > NGAF |
| Static Route | Özel rota tanımları | VPC > Static Route |
| Internal DNS | Dahili DNS kayıtları | VPC > Internal DNS |
Katmanlı Güvenlik Modeli
| Katman | Açıklama |
|---|---|
| VPC Firewall / ACL | Dış ağ ile VPC arasındaki trafiği kontrol eder |
| Distributed Firewall | VPC içindeki VM'ler arası trafiği kontrol eder |
| NGAF | Gelişmiş paket inceleme, IPS/IDS, NAT, UTM ve VPN |
| Destination NAT | Dış ağdan gelen trafiği dahili kaynaklara yönlendirir |
3. VPC ve Subnet Yönetimi
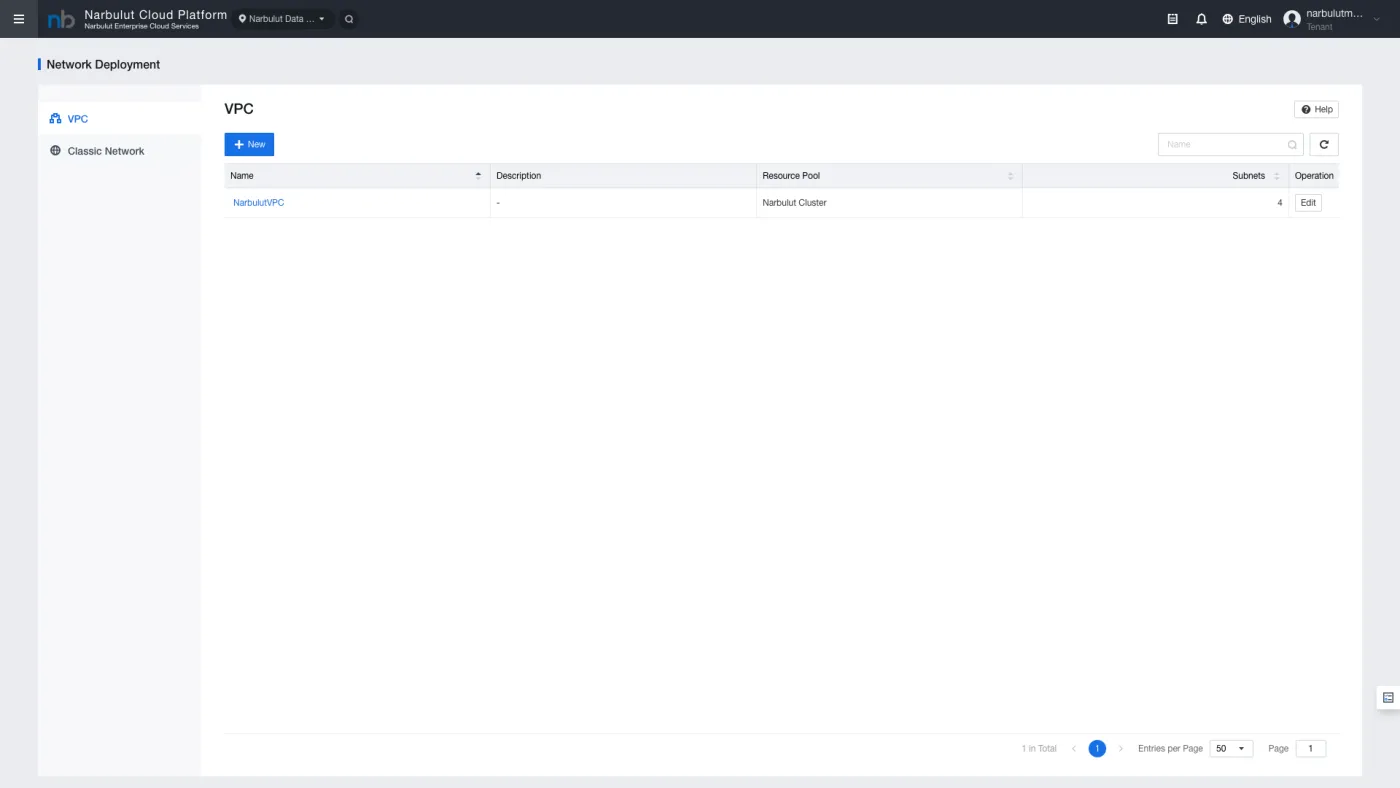
VPC (Virtual Private Cloud), izole bir ağ ortamı sağlar. Her VPC kendi subnet, rota ve güvenlik kurallarına sahiptir.
Erişim: Network Deployment > VPC
Şekil 3 — VPC Listesi
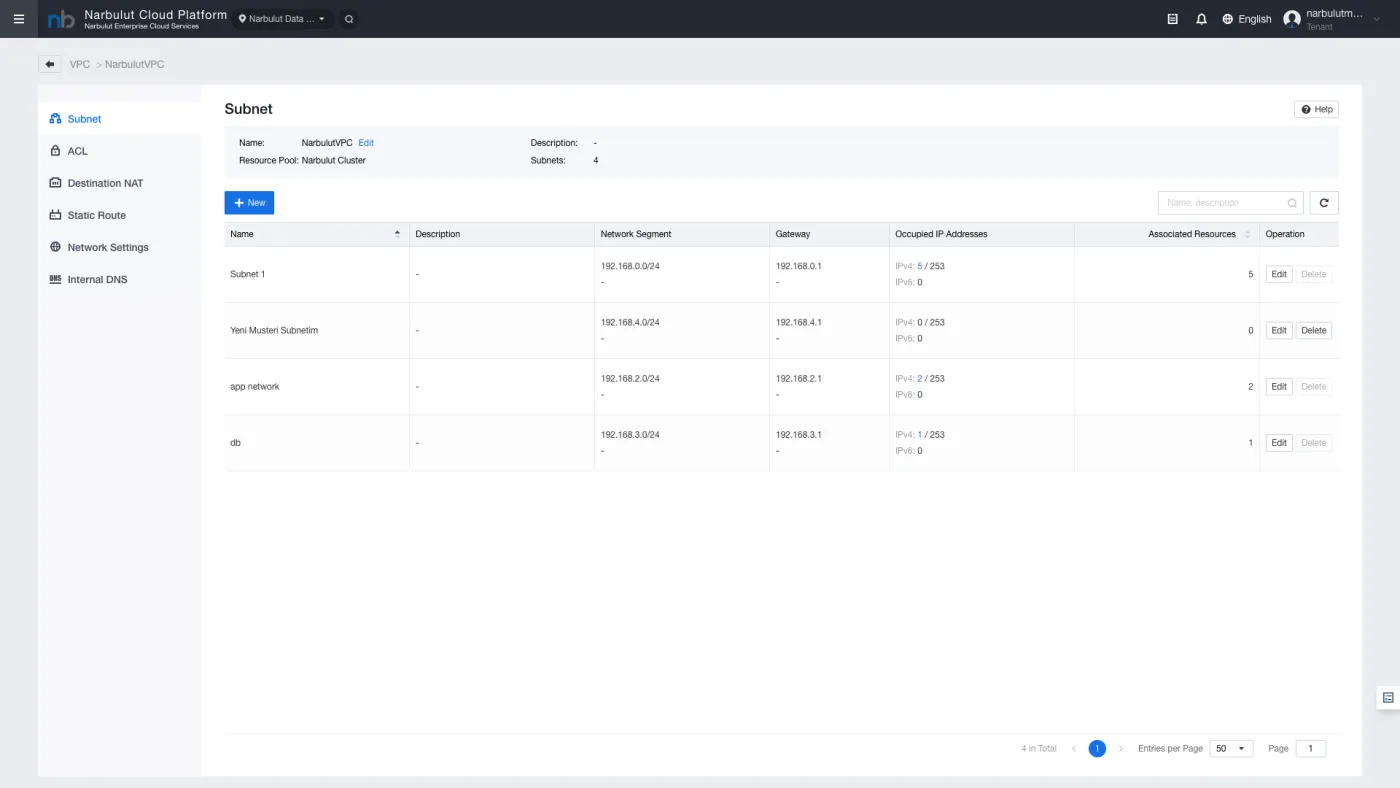
Bir VPC seçtiğinizde, VPC detay sayfasında alt ağları (subnet) görüntüleyebilir ve yönetebilirsiniz.
Şekil 4 — Subnet Listesi
| Alan | Açıklama |
|---|---|
| VPC Adı | Sanal ağ ortamı tanımlayıcısı |
| CIDR | VPC adres aralığı (ör: 10.0.0.0/16) |
| Subnet Adı | Alt ağ tanımlayıcısı |
| Subnet CIDR | Alt ağ adres aralığı (ör: 10.0.1.0/24) |
| Gateway | Alt ağ varsayılan ağ geçidi |
| VLAN ID | VLAN tanımlayıcısı |
Not: VPC oluşturulduktan sonra CIDR aralığı değiştirilemez. Planlama aşamasında ağ adres yapısını dikkatlice belirleyin.
4. Elastic IP Yönetimi
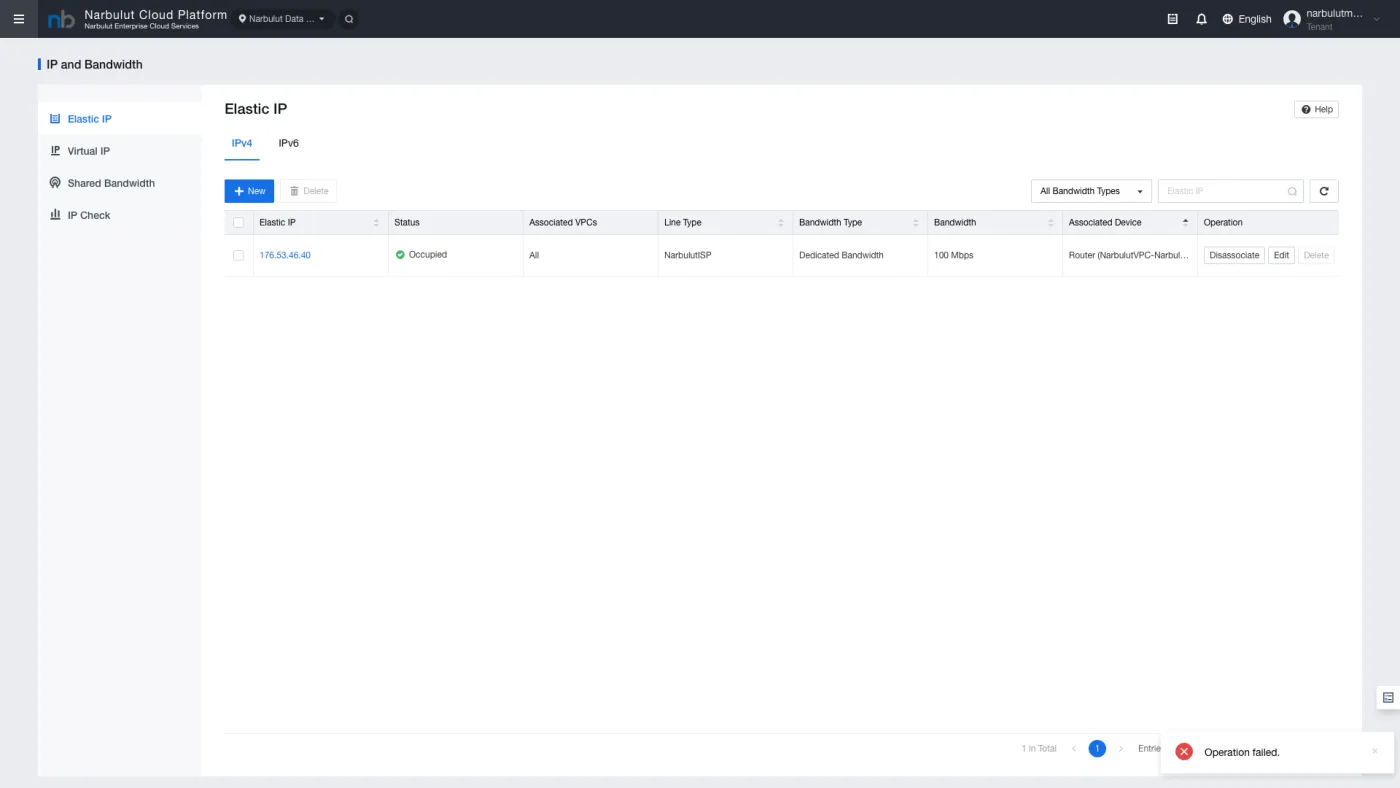
Elastic IP (EIP), VM’lerin ve servislerin dış ağa erişebilmesi için gerekli statik IP adresleridir.
Erişim: IP and Bandwidth
Şekil 5 — Elastic IP Listesi
| Alan | Açıklama |
|---|---|
| EIP Adresi | Atanan public IPv4 adresi |
| Bant Genişliği | EIP'ye tanımlı bant genişliği limiti |
| Bağlı Kaynak | EIP'nin bağlı olduğu VM veya servis |
| Durum | Bağlı (Bindled) veya Boşta (Unbindled) |
İpucu: Kullanılmayan EIP'ler kaynak kotasından düşer. Gereksiz EIP'leri serbest bırakarak kotanızı verimli kullanın.
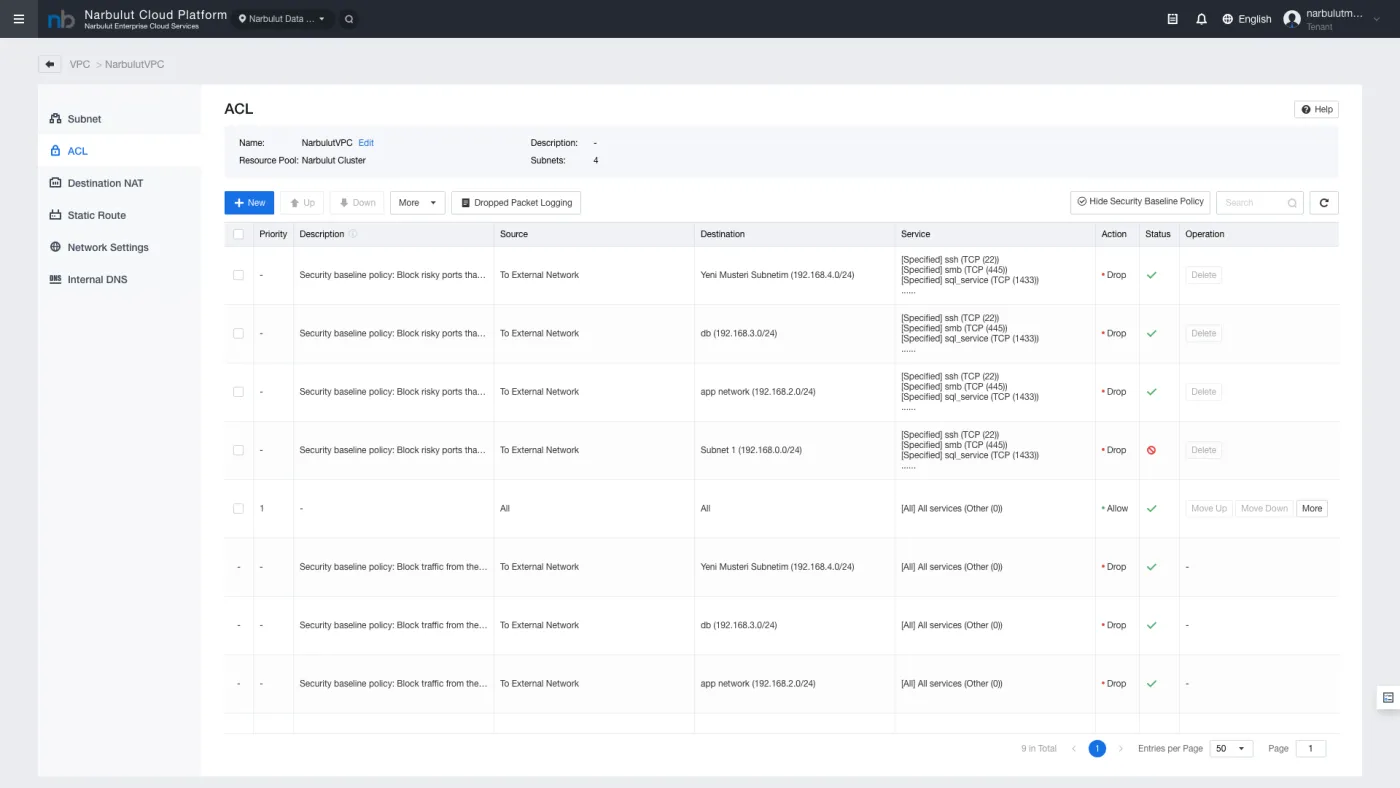
5. Port Açma / Kapama (ACL Kuralları)
ACL (Access Control List) kuralları, VPC düzeyinde port bazlı erişim kontrolü sağlar. Varsayılan olarak tüm portlar kapalıdır; yalnızca açıkça izin verilen portlar erişime açılır.
Erişim: VPC > ACL
Güvenlik Temeli — Varsayılan Kapalı Tutulması Önerilen Portlar
| Port | Protokol | Açıklama |
|---|---|---|
| 22 | TCP (SSH) | Kaba kuvvet saldırısı riski |
| 445 | TCP (SMB) | Fidye yazılımı riski |
| 1433 | TCP (SQL) | Veritabanı saldırısı riski |
Şekil 6 — ACL Kural Listesi
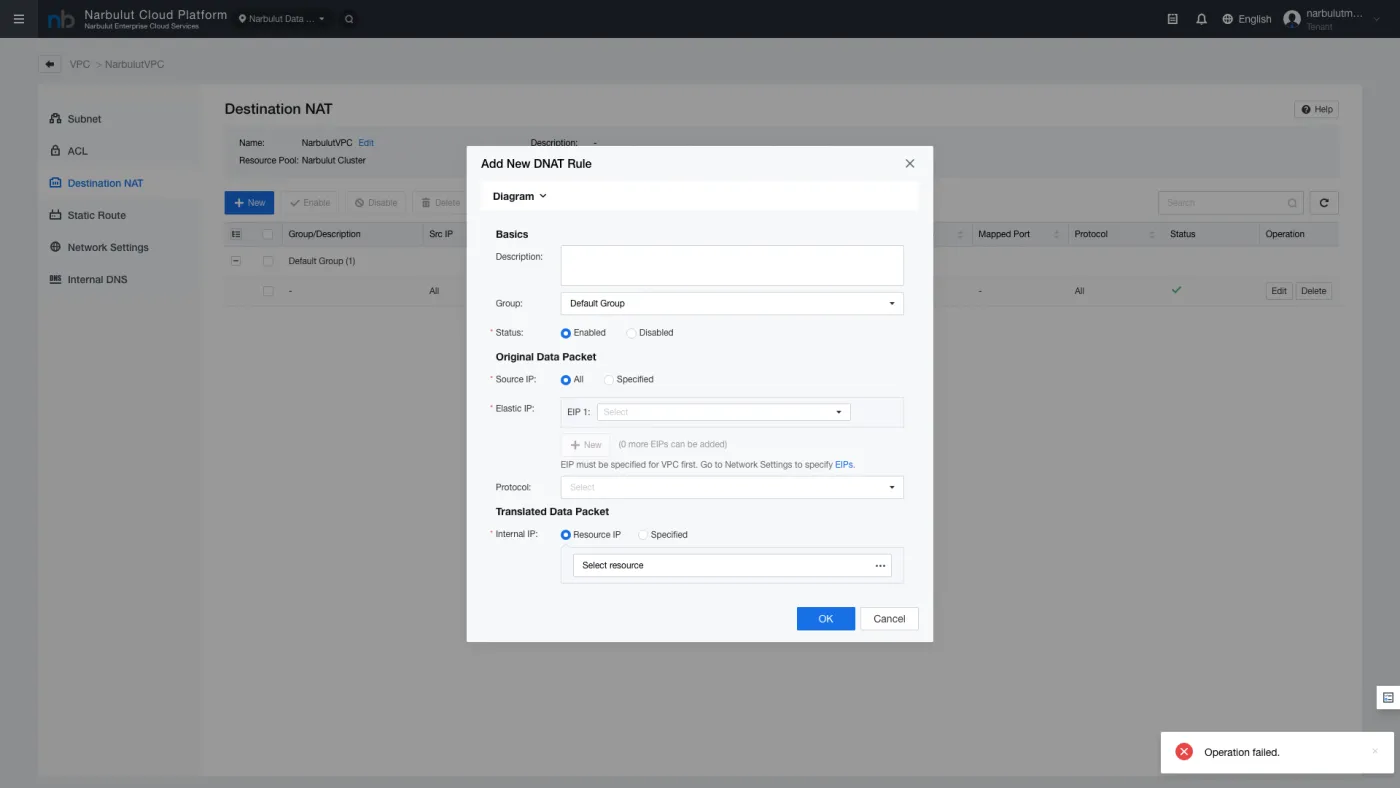
Şekil 7 — ACL Kural Oluşturma
| Alan | Açıklama |
|---|---|
| Kural Adı | Tanımlayıcı isim |
| Yön (Direction) | Inbound (gelen) veya Outbound (giden) |
| Protokol | TCP, UDP, ICMP veya tümü |
| Kaynak / Hedef IP | IP adresi veya CIDR bloğu |
| Port Aralığı | Tek port veya aralık (ör: 80-443) |
| Aksiyon | Allow (İzin Ver) veya Deny (Reddet) |
Uyarı: ACL kuralları sıralıdır. Daha spesifik kurallar önce, genel kurallar sona yazılmalıdır.
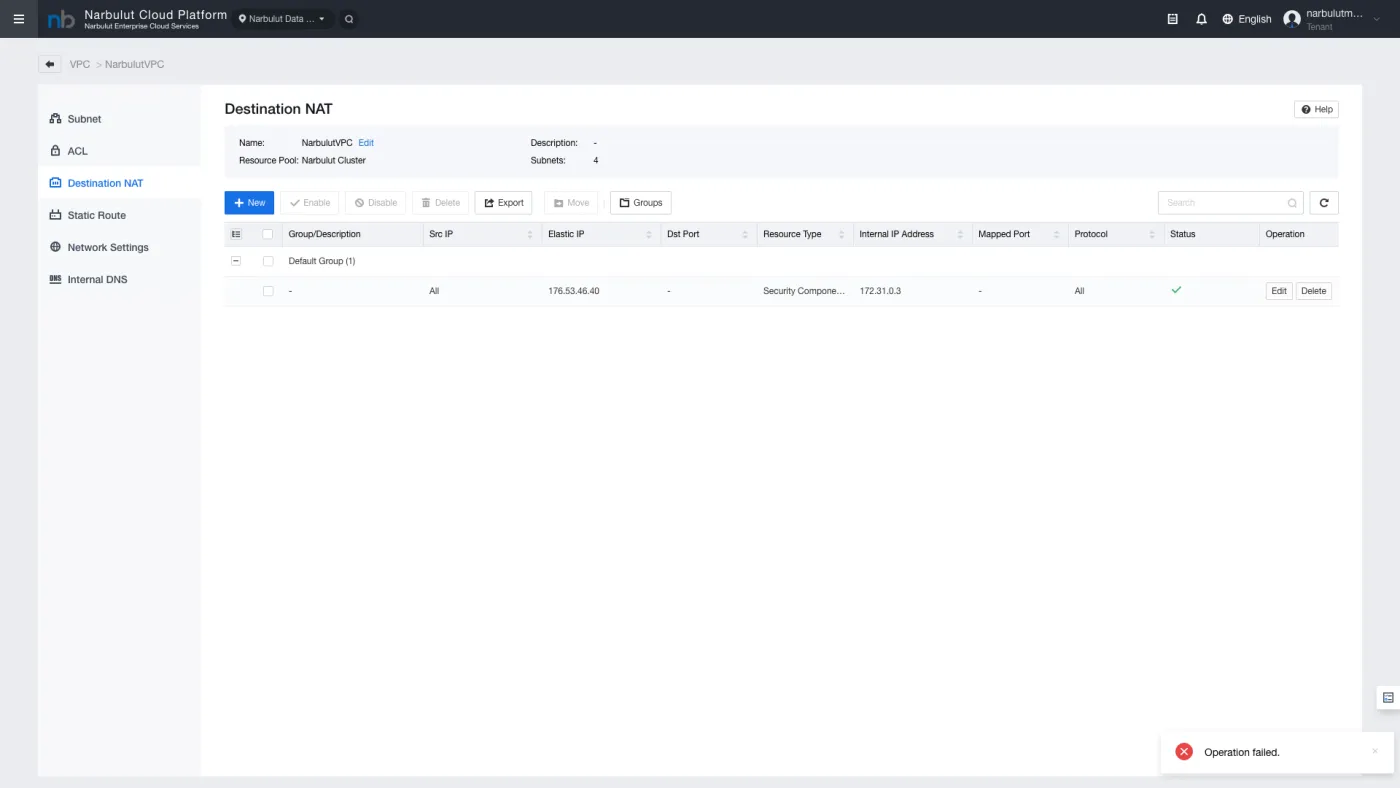
6. Port Yönlendirme (Destination NAT)
Destination NAT, dış ağdan gelen trafiği belirli bir dahili IP ve porta yönlendirmek için kullanılır. Örneğin, dışarıdan gelen 8080 portunu dahili bir web sunucusunun 80 portuna yönlendirebilirsiniz.
Erişim: VPC > Destination NAT
Şekil 8 — Destination NAT Kuralları
| Alan | Açıklama |
|---|---|
| Kural Adı | DNAT kuralı tanımlayıcısı |
| EIP | Dış IP adresi (Elastic IP) |
| Dış Port | Dışarıdan erişilecek port |
| Dahili IP | Yönlendirilecek dahili VM IP adresi |
| Dahili Port | Dahili VM'deki hedef port |
| Protokol | TCP veya UDP |
Not: DNAT kuralı oluştururken ilgili ACL kuralının da tanımlı olduğundan emin olun. ACL kuralı olmadan DNAT çalışmaz.
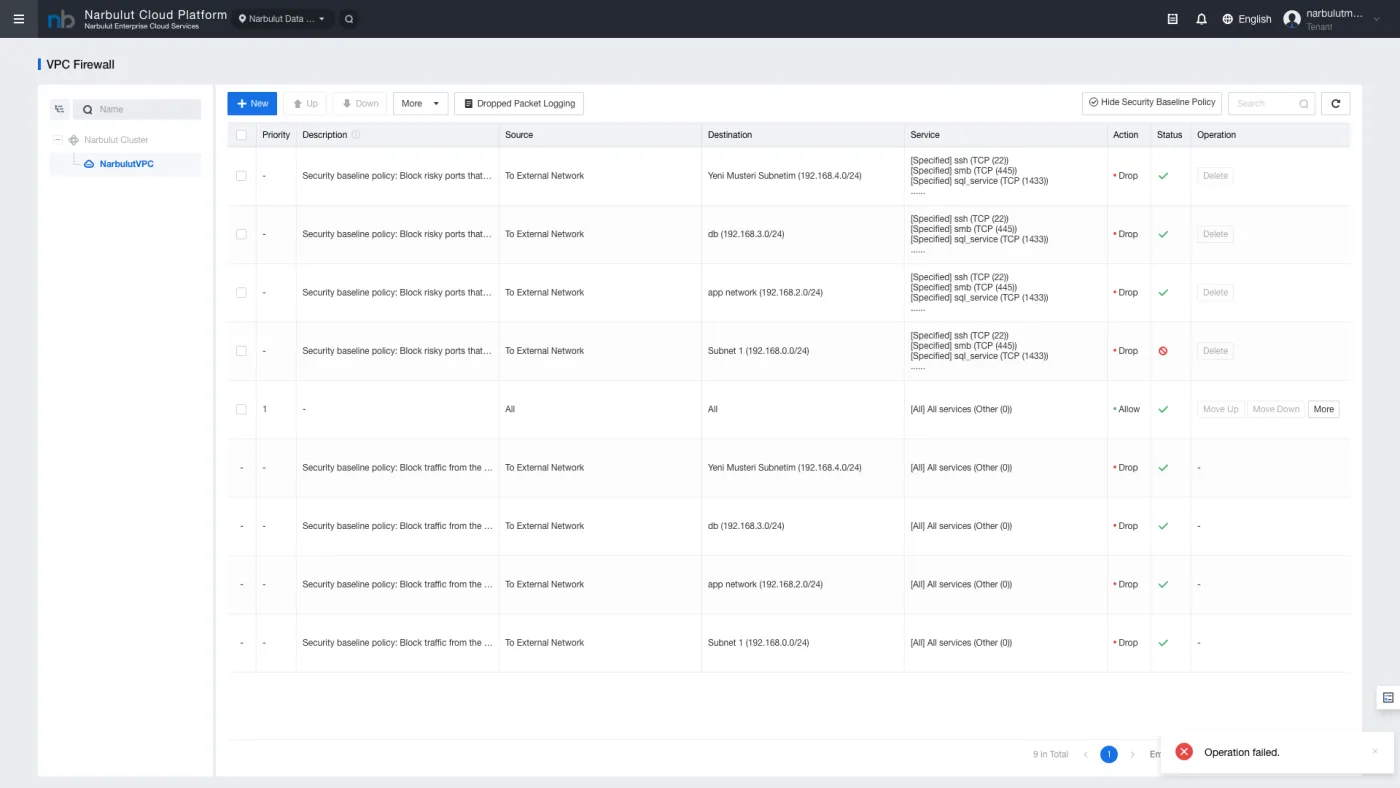
7. VPC Firewall ve Distributed Firewall
VPC Firewall
VPC Firewall, VPC seviyesinde dış ağ ile VPC arasındaki trafiği kontrol eden güvenlik duvarıdır.
Erişim: Security > VPC Firewall
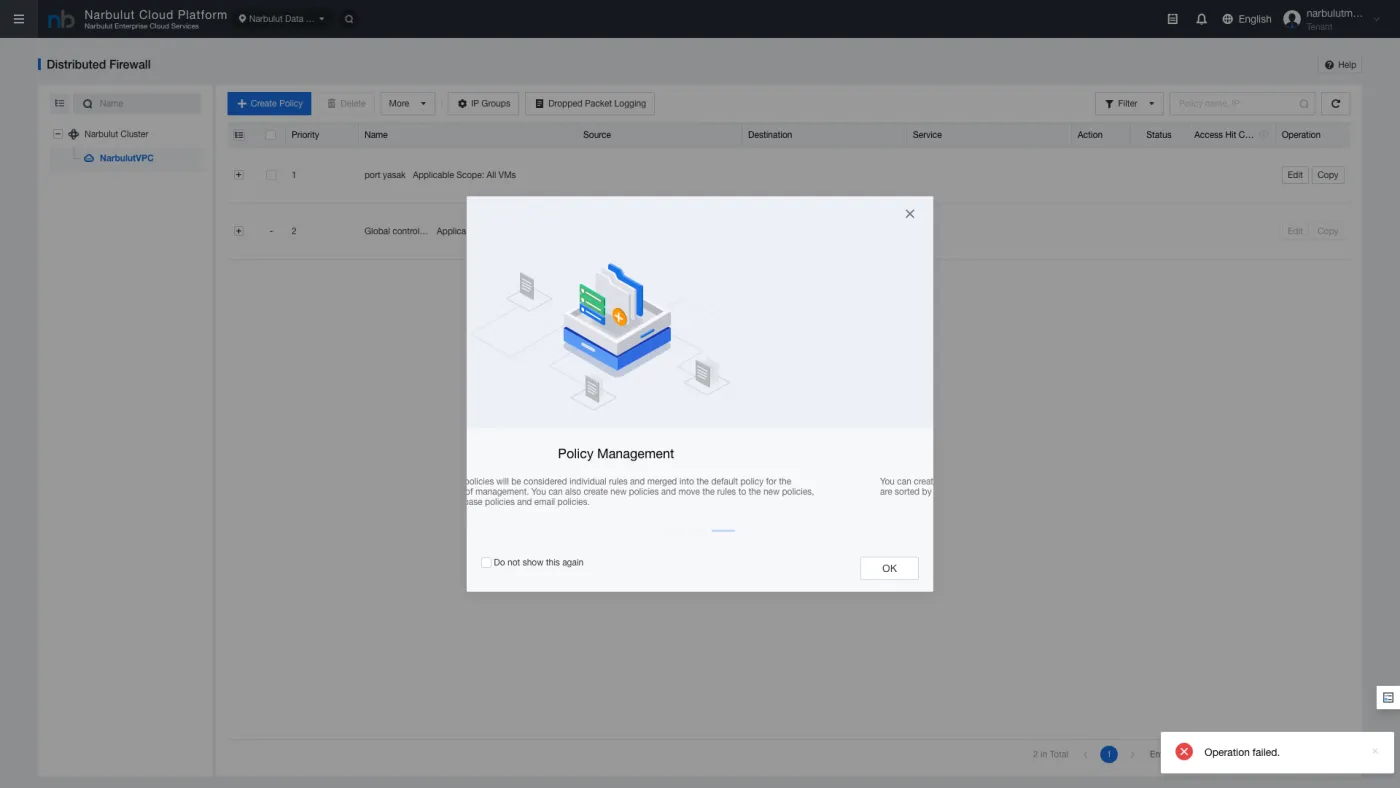
Şekil 9 — VPC Firewall Kuralları
| Alan | Açıklama |
|---|---|
| Kural Adı | Firewall kuralı tanımlayıcısı |
| Kaynak | Kaynak IP veya ağ grubu |
| Hedef | Hedef IP veya ağ grubu |
| Servis / Port | İzin verilen veya engellenen servis/port |
| Aksiyon | Allow / Deny / Reject |
| Loglama | Kuralın loglanıp loglanmayacağı |
Distributed Firewall
Distributed Firewall, VPC içindeki VM’ler arası (east-west) trafiği kontrol eder. Mikro-segmentasyon için idealdir.
Erişim: Security > Distributed Firewall
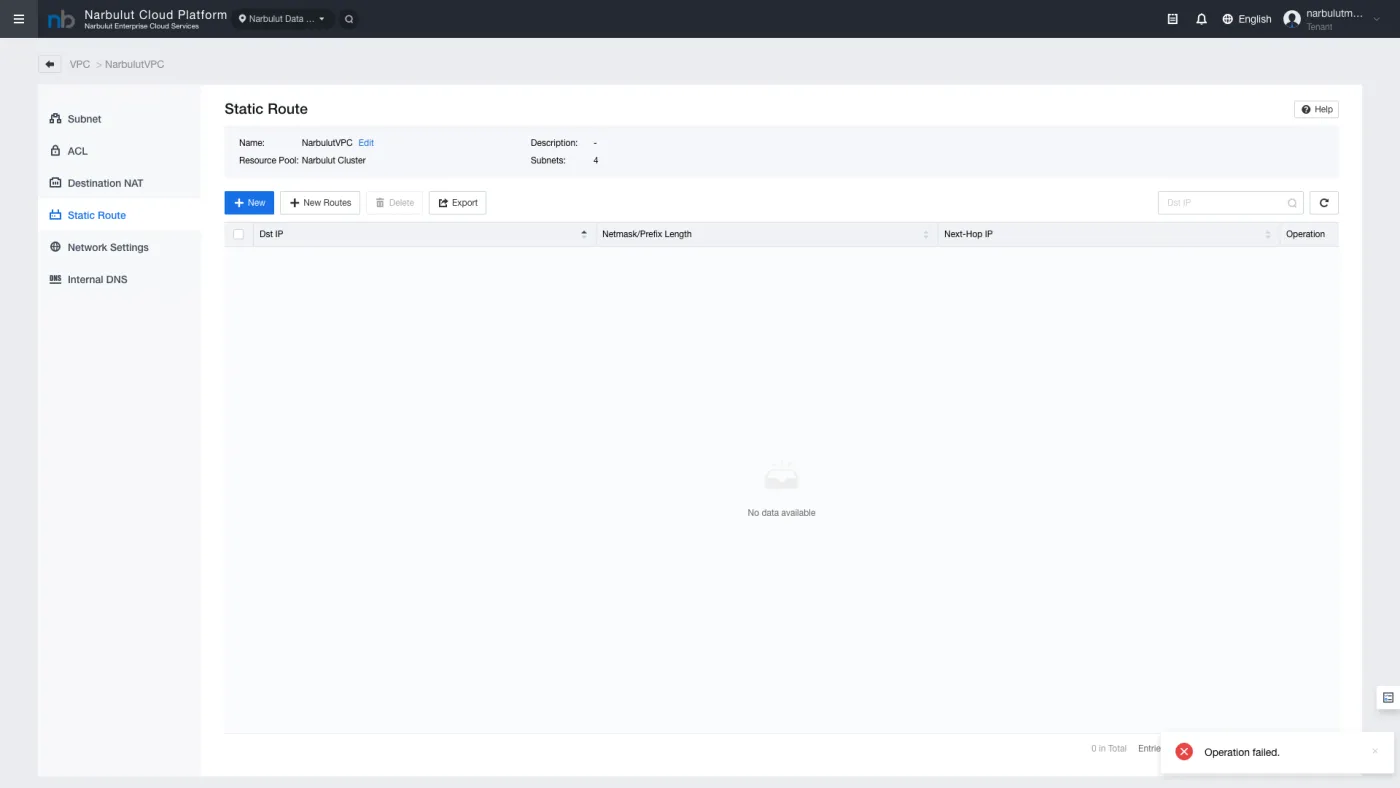
Şekil 10 — Distributed Firewall Kuralları
| Alan | Açıklama |
|---|---|
| Kural Adı | Mikro-segmentasyon kuralı tanımlayıcısı |
| Kaynak VM/Grup | Kaynak sanal makine veya VM grubu |
| Hedef VM/Grup | Hedef sanal makine veya VM grubu |
| Servis / Port | İzin verilen veya engellenen servis/port |
| Aksiyon | Allow / Deny / Reject |
İpucu: Distributed Firewall kuralları VM düzeyinde uygulanır ve VPC Firewall'dan bağımsızdır. Kapsamlı güvenlik için her iki katmanı birlikte yapılandırın.
8. Statik Rota ve DNS Ayarları
Statik Rota Yönetimi
Statik rotalar, belirli ağ trafiğini özel bir sonraki atlama (next-hop) adresine yönlendirmek için kullanılır.
Erişim: VPC > Static Route
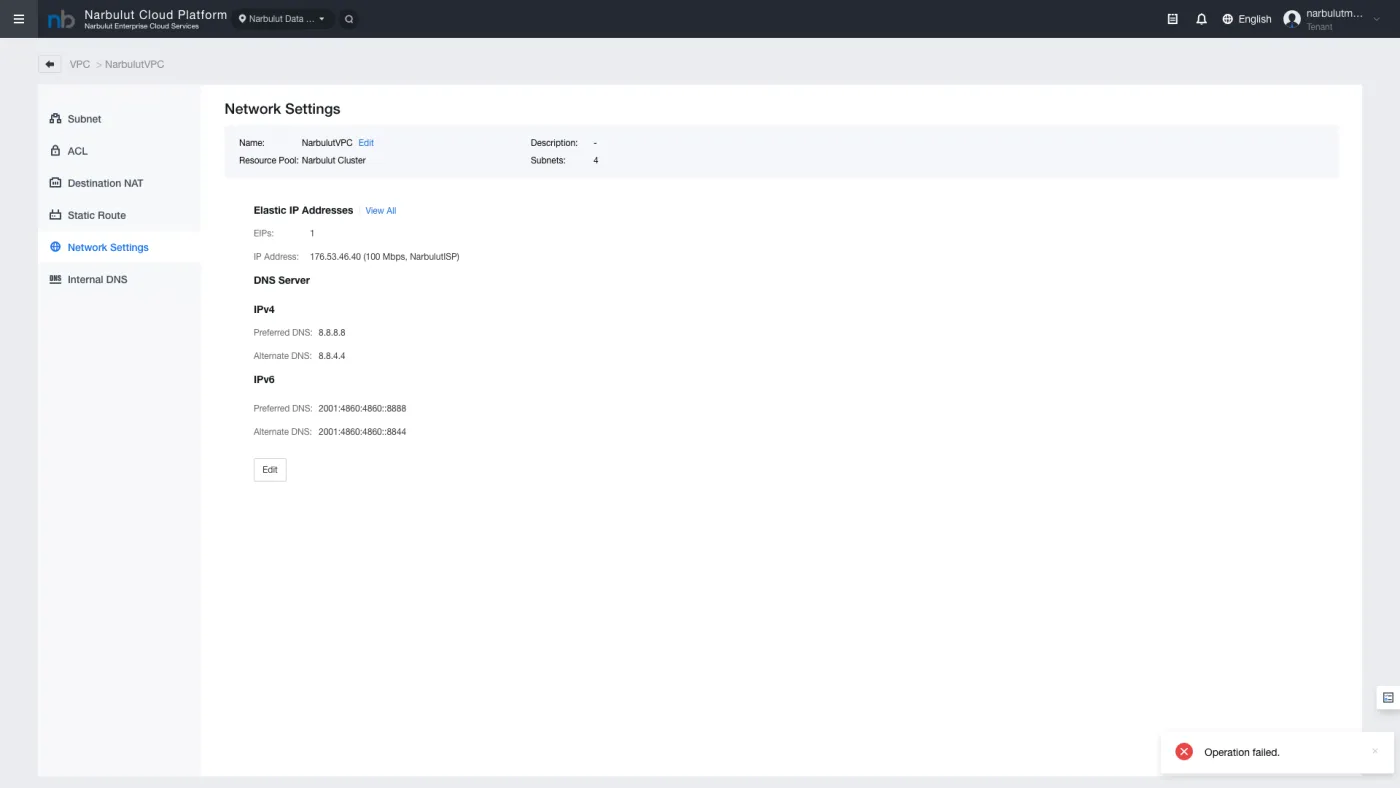
Şekil 11 — Statik Rota Listesi
| Alan | Açıklama |
|---|---|
| Hedef Ağ | Yönlendirilecek hedef CIDR bloğu |
| Sonraki Atlama (Next Hop) | Trafiğin yönlendirileceği IP adresi |
| Açıklama | Rota açıklama metni |
DNS Ayarları
Internal DNS, VPC içindeki VM’ler için dahili DNS kayıtları oluşturmanızı sağlar.
Erişim: VPC > Internal DNS
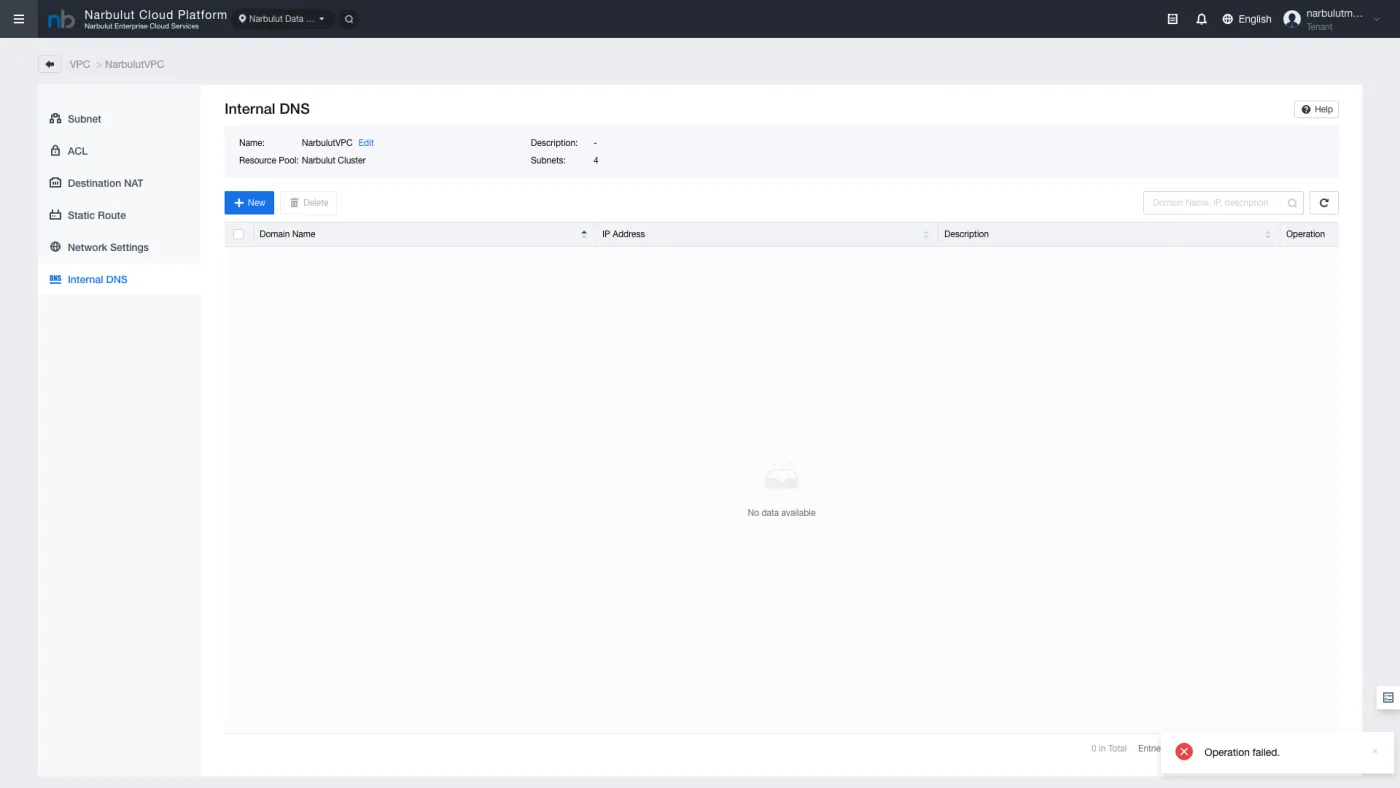
Şekil 12 — DNS Ayarları
| Alan | Açıklama |
|---|---|
| Domain Adı | Dahili DNS kaydı alan adı |
| IP Adresi | DNS kaydının işaret ettiği IP |
| TTL | DNS kaydının önbellek süresi |
İpucu: Internal DNS, VPC içindeki VM'lerin birbirini isimle çözmesini sağlar. IP değişikliklerinde yalnızca DNS kaydını güncellemek yeterlidir.
9. Ağ Topolojisi
Ağ Topolojisi görünümü, VPC, subnet, VM ve ağ bileşenlerinin görsel haritasını sunar. Bu görünüm üzerinden ağ yapınızı hızlıca gözden geçirebilir ve bağlantı durumlarını kontrol edebilirsiniz.
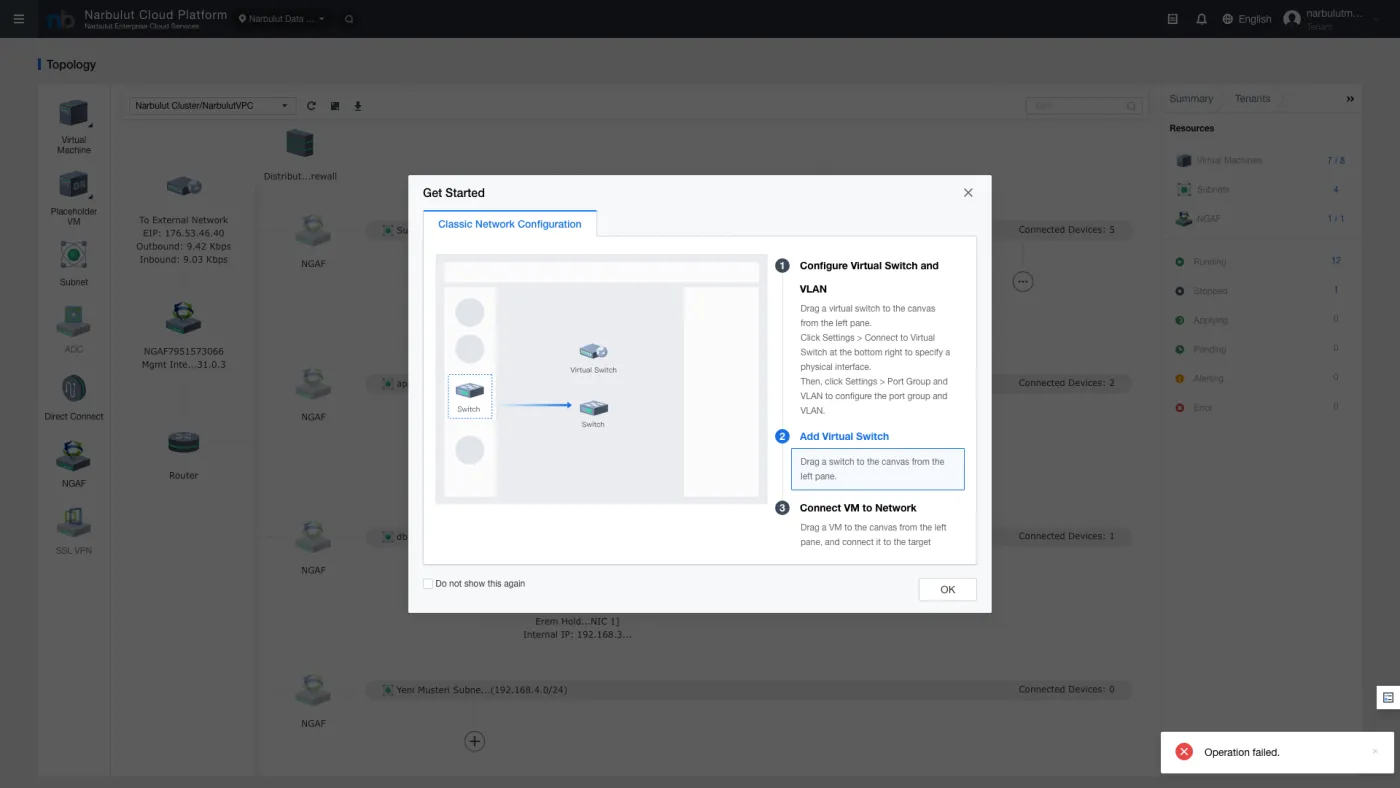
Şekil 13 — Ağ Topolojisi Görünümü
İpucu: Topoloji görünümü, ağ sorunlarını teşhis ederken bileşenler arasındaki bağlantıları görsel olarak doğrulamak için faydalıdır.
10. NGAF — Web Console, SOC ve Politikalar
NGAF (Next-Generation Application Firewall), gelişmiş güvenlik duvarı özellikleri sunan entegre bir güvenlik cihazıdır.
Erişim: Security > NGAF
10.1 Web Console Erişimi
NGAF cihazının yönetim arayüzüne doğrudan erişim sağlar. Tüm NGAF yapılandırmaları bu konsol üzerinden yapılır.
Şekil 14 — NGAF Web Console
10.2 SOC Dashboard
Güvenlik Operasyon Merkezi (SOC) panosu, ağ güvenliği durumunu gerçek zamanlı olarak izlemenizi sağlar. Tehdit istatistikleri, trafik analizi ve güvenlik olayları bu panoda özetlenir.
Şekil 15 — NGAF SOC Dashboard
10.3 Politika ve Erişim Kontrolü
NGAF üzerinde uygulama bazlı erişim politikaları tanımlayabilirsiniz. Politikalar kaynak, hedef, uygulama ve zaman bazlı filtreleme destekler.
Şekil 16 — NGAF Politika ve Erişim Kontrolü
11. NGAF — NAT, UTM ve İzleme
11.1 NAT / Port Yönlendirme
NGAF üzerinden gelişmiş NAT kuralları tanımlayabilirsiniz. NGAF NAT kuralları, VPC seviyesindeki Destination NAT’tan bağımsız çalışır ve daha detaylı kontrol sağlar.
Şekil 17 — NGAF NAT Kuralları
11.2 UTM Özellikleri
Unified Threat Management (UTM) modülü, IPS/IDS, anti-virüs, web filtreleme, uygulama kontrolü ve anti-spam gibi gelişmiş güvenlik özelliklerini tek bir noktadan yönetmenizi sağlar.
Şekil 18 — NGAF UTM Özellikleri
| UTM Modülü | Açıklama |
|---|---|
| IPS/IDS | Saldırı tespit ve önleme sistemi |
| Anti-Virüs | Ağ trafiğinde zararlı yazılım taraması |
| Web Filtreleme | URL ve kategori bazlı web erişim kontrolü |
| Uygulama Kontrolü | Uygulama bazlı trafik yönetimi |
| Anti-Spam | Spam e-posta filtreleme |
11.3 İzleme ve Loglar
NGAF, tüm ağ olaylarını ve güvenlik loglarını kaydeder. Log kayıtları üzerinden geçmiş olayları inceleyebilir, tehdit analizi yapabilir ve raporlar oluşturabilirsiniz.
Şekil 19 — NGAF İzleme ve Log Kayıtları
Uyarı: NGAF loglarını düzenli olarak inceleyin. Anormal trafik paternleri erken tespit edilerek güvenlik ihlalleri önlenebilir.
12. En İyi Uygulamalar
- Ağ Segmentasyonu: Farklı iş yükleri için ayrı VPC ve subnet kullanarak izolasyon sağlayın.
- En Az Yetki Prensibi: ACL ve firewall kurallarında yalnızca gerekli portları ve IP aralıklarını açın.
- Katmanlı Güvenlik: VPC Firewall, Distributed Firewall ve NGAF’ı birlikte kullanarak derinlemesine savunma uygulayın.
- Düzenli İzleme: NGAF SOC dashboard ve logları düzenli olarak kontrol edin.
- Yedekli Yapılandırma: Kritik servisler için birden fazla EIP ve DNAT kuralı tanımlayın.
- Dokümantasyon: Tüm ağ kurallarını ve değişikliklerini belgeleyin. Kural açıklama alanlarını mutlaka doldurun.
- Periyodik Gözden Geçirme: Kullanılmayan ACL kurallarını, EIP’leri ve firewall politikalarını düzenli olarak temizleyin.
- DNS Kullanımı: VM’ler arası iletişimde IP adresi yerine Internal DNS kayıtlarını tercih edin.
İlgili Kılavuzlar
• ECS VM Oluşturma Kılavuzu
• ECS Kullanıcı Yönetimi Kılavuzu
• ECS SSL VPN Kılavuzu
• ECS Yedekleme Kılavuzu